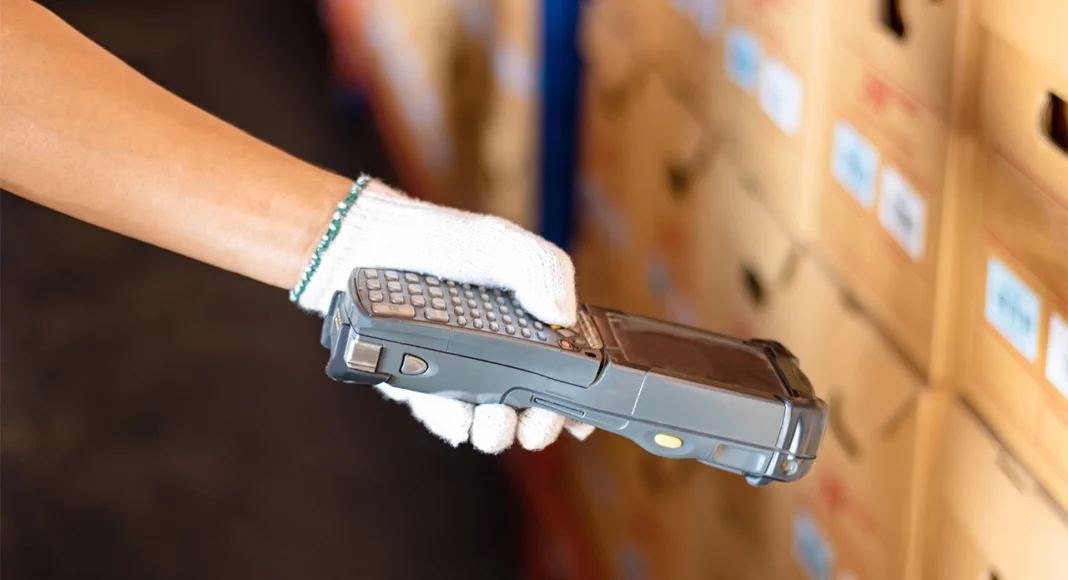
Un lecteur de codes-barres est l’outil le plus banal d’un entrepôt. Pourtant, il peut devenir une brèche. Les experts de Kaspersky ont découvert un nouveau vecteur de cyberattaque via un modèle de lecteur très répandu. Il pourrait exposer les chaînes d’approvisionnement du e-commerce.
Ces conclusions ont été présentées lors du Security Analyst Summit 2026 à Bali. Elles s’inscrivent dans un audit de sécurité de l’écosystème numérique d’un entrepôt.
Des entrepôts devenus de véritables écosystèmes numériques
Les entrepôts modernes ne sont plus de simples espaces de stockage. Ce sont des écosystèmes complexes, bâtis sur de multiples technologies et appareils.
Or, les ventes mondiales de e-commerce ont presque doublé depuis 2019. Elles dépassent désormais les 6 000 milliards de dollars. Par conséquent, toute interruption ou retard dans la chaîne de livraison peut entraîner de lourdes pertes financières et réputationnelles.
Pour identifier les risques, les chercheurs de Kaspersky Security Services ont étudié plusieurs vecteurs de cyberattaque. Ils ont notamment examiné des attaques menées à l’aide d’appareils intégrés aux systèmes. Ils ont ainsi trouvé un vecteur inédit, qui exploite une vulnérabilité dans un modèle de lecteur de codes-barres d’un fabricant majeur. Ces appareils sont très répandus dans la logistique, la grande distribution et de nombreux autres secteurs.
Une faille : l’absence d’authentification entre la base et les scanners
Dans une configuration classique, les scanners portables communiquent avec une base. Cette base est elle-même reliée à un poste de travail ou à un autre système d’information. La principale faille tient à l’absence d’authentification entre la base et les scanners.
Selon l’étude, ces lecteurs pourraient donc servir de point d’entrée dans le réseau OT (technologies opérationnelles) de l’entrepôt. L’attaque passe par la liaison sans fil du scanner. Un attaquant situé à portée peut injecter des frappes de clavier dans l’appareil connecté. Il peut même exécuter du code à distance, sans aucune interaction de l’utilisateur.
Un scénario d’attaque en quelques étapes
Kaspersky décrit une attaque hypothétique. D’abord, un employé effectue ses tâches habituelles avec un lecteur sans fil connecté à sa base. Pendant ce temps, un attaquant obtient l’adresse Bluetooth de cette base, par exemple en interceptant passivement le trafic Bluetooth.
Ensuite, il utilise la connexion Bluetooth établie pour envoyer une charge utile malveillante à la base. Il simule pour cela des frappes de clavier. La base les transmet au PC connecté. Celui-ci les interprète comme une saisie légitime de l’utilisateur. Elles peuvent alors servir à exécuter des commandes non autorisées. Les chercheurs ont observé ce schéma sur des appareils de plusieurs fabricants.
Du simple scanner aux systèmes critiques
Au final, l’attaquant peut obtenir un premier accès à un ordinateur du réseau de l’entrepôt. Le scanner ne sert que de point d’entrée. L’enjeu tient à la position de confiance de cet ordinateur dans l’environnement opérationnel, et à sa connexion avec les systèmes critiques.
Par ailleurs, la menace dépasse la logistique. Le commerce de détail et tout autre domaine utilisant activement ces équipements sont concernés. De plus, les chercheurs estiment que les mêmes scénarios pourraient viser d’autres équipements d’entrepôt. Ils citent les terminaux portables de saisie de données (PDA/PDT) et les imprimantes thermiques. L’objectif serait de s’introduire dans des infrastructures comme les systèmes de gestion d’entrepôt (WMS).
« Même un simple lecteur de codes-barres »
« Le commerce de détail et la logistique modernes sont profondément numérisés, des plateformes de gestion à l’échelle de l’entreprise jusqu’au moindre appareil entre les mains d’un opérateur. Cette connectivité omniprésente signifie que n’importe quelle technologie, à n’importe quel niveau, peut devenir le point d’entrée d’une cyberattaque capable de déstabiliser tout l’écosystème, comme le montre notre étude, même un simple lecteur de codes-barres. Le secteur de la logistique, et plus largement le commerce de détail, doivent faire de la cybersécurité une priorité absolue à chaque niveau de leurs opérations », déclare Sergey Sidorov, responsable des services de sécurité industrielle chez Kaspersky.
Cinq recommandations pour sécuriser les entrepôts
Pour renforcer la sécurité dans les entrepôts, les experts de Kaspersky recommandent de :
- Vérifier chaque nouvel appareil avant de le connecter au réseau ;
- Désactiver toutes les interfaces Bluetooth inutilisées et appliquer des mécanismes d’authentification forts ;
- Segmenter les réseaux d’entrepôt pour ne tolérer que les connexions strictement nécessaires ;
- Appliquer rapidement les mises à jour de sécurité sur les appareils et le WMS, tout en restreignant les permissions des comptes au strict minimum ;
- Réaliser régulièrement des exercices de simulation d’attaque à 360°, incluant des scénarios impliquant des collaborateurs internes disposant d’identifiants légitimes.
Enfin, l’audit de sécurité complet de l’écosystème numérique des entrepôts est disponible sur Securelist.com.


