ESET Research découvre deux nouvelles portes dérobées Windows du groupe espion FishMonger

Date:

Les chercheurs d'ESET Research ont mis au jour deux nouvelles variantes Windows de la porte dérobée SprySOCKS, déployées par le groupe de cyberespionnage FishMonger contre des organismes gouvernementaux en Asie et en Amérique latine.

Des gouvernements en Asie et en Amérique centrale dans le viseur d’un groupe de pirates informatiques lié à un sous-traitant de l’État chinois : c’est ce que révèle une nouvelle analyse d’ESET Research, qui a identifié deux variantes Windows inédites d’un logiciel espion jusqu’ici connu uniquement sous Linux.

SprySOCKS sort de l’ombre : deux nouvelles variantes Windows découvertes

Les chercheurs d’ESET Research ont mis au jour deux nouvelles versions Windows de la porte dérobée SprySOCKS, baptisées WIN_DRV et WIN_PLUS. Ces variantes, jamais documentées auparavant, ont été attribuées au groupe FishMonger, une cellule de cyberespionnage soupçonnée d’être pilotée par I-SOON, un sous-traitant informatique lié aux autorités chinoises et opérant vraisemblablement depuis Chengdu.

Les premiers échantillons ont été détectés sur VirusTotal en avril 2024, mais la télémétrie d’ESET indique que ces outils étaient déjà opérationnels entre 2023 et 2024. Les cibles identifiées sont des organismes gouvernementaux au Honduras, à Taïwan, en Thaïlande et au Pakistan.

Des capacités d’espionnage étendues, une furtivité renforcée

La variante WIN_DRV intègre plus de 30 commandes de contrôle à distance, couvrant un spectre très large : collecte d’informations système, gestion des processus, manipulation de fichiers et administration des services Windows. Elle prend en charge les protocoles TCP, UDP et WebSocket pour ses communications avec les serveurs de commandement.

Ce qui distingue ces nouvelles versions de leur homologue Linux, c’est le recours à un pilote noyau — une couche logicielle de bas niveau — pour rendre le malware pratiquement invisible. Ce composant masque les connexions réseau, les processus actifs, les fichiers et les entrées de registre associés au logiciel malveillant. Il permet également de détourner le trafic TCP afin que les opérateurs puissent envoyer des ordres via n’importe quel port sans trahir l’activité du logiciel espion.

« La version Windows conserve l’essentiel de l’architecture de son équivalent Linux, notamment le protocole de communication, les mécanismes de chiffrement et la logique de traitement des commandes. Elle intègre toutefois des fonctionnalités propres à Windows et renforce considérablement ses capacités de dissimulation grâce à l’utilisation de pilotes noyau », explique Martin Smolár, chercheur chez ESET à l’origine de cette découverte.

Un lien possible avec des bootkits UEFI

La télémétrie d’ESET soulève une hypothèse préoccupante : certaines chaînes d’attaque impliquant SprySOCKS pourraient inclure l’exploitation d’un bootkit UEFI, potentiellement via la vulnérabilité CVE-2023-24932. Ce type d’attaque, qui s’inscrit dans le firmware de la machine, est particulièrement difficile à détecter et à éradiquer.

Martin Smolár appelle les organisations à surveiller attentivement les activités de FishMonger : « Compte tenu des éléments laissant entrevoir une possible implication dans des attaques reposant sur des bootkits UEFI, nous recommandons aux organisations de surveiller attentivement les activités de ce groupe. »

FishMonger, un acteur persistant aux multiples identités

Considéré comme une branche du collectif Winnti — l’un des groupes de cyberespionnage les plus actifs et les mieux documentés au monde — FishMonger est également référencé sous les appellations Earth Lusca, TAG-22, Aquatic Panda et Red Dev 10. ESET Research avait déjà documenté ses opérations en 2020, lors d’attaques visant des universités de Hong Kong dans le contexte des manifestations pro-démocratie.

L’arsenal de FishMonger est diversifié et évolue en permanence : ShadowPad, Spyder, Cobalt Strike, FunnySwitch, BIOPASS RAT et désormais SprySOCKS en version Windows. Le groupe recourt aussi à des techniques dites de « watering hole », consistant à piéger des sites web légitimes fréquentés par ses cibles.

L’analyse complète est disponible sur WeLiveSecurity.com dans l’article « FishMonger’s upgraded arsenal: SprySOCKS for Windows ».
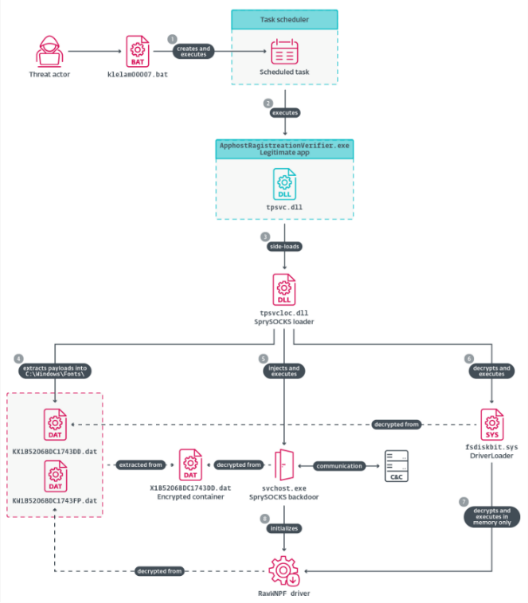
 Chaîne d’exécution de la variante SprySOCKS WIN_DRV.

Partager l'article:

Articles Recents

S'abonner

VIDÉOS SPONSORISÉES
VIDÉOS SPONSORISÉES

00:00:30

OPPO Reno12 : L’Alliance Parfaite entre Design, Intelligence Artificielle et Performance

Les séries Reno12 d'OPPO marquent une avancée significative dans le domaine de la photographie mobile grâce à l'intégration poussée de l'intelligence artificielle.
00:02:15

Abdelaziz Makhloufi, PDG de Cho Group, met en lumière l’excellence de l’huile d’olive tunisienne sur BFM Business

Fort de son expertise reconnue dans le secteur oléicole, Abdelaziz Makhloufi, Président-directeur général du groupe Cho, a saisi l'opportunité de l'émission BFM Business pour promouvoir l'huile d'olive tunisienne à l'échelle internationale.
00:00:32

Lancement du nouveau Huawei Nova Y61

Huawei Consumer Business Group annonce le lancement du HUAWEI nova Y61, le plus récent smartphone de la série HUAWEI nova Y.

CONTENUS SPONSORISÉS

Épargne en Tunisie : La Poste compte 4,7 millions d’épargnants

Plus de 4,7 millions d’épargnants et environ un quart de l’épargne nationale : à fin septembre 2026, La Poste tunisienne confirme son rôle central dans la collecte de l’épargne, à l’occasion de la Journée mondiale de la poste.

Tunis Re boucle son augmentation de capital de 100 MD et porte son capital à 200 MD

Capital porté à 200 MD : Tunis Re finalise une opération hybride de 100 MD, avec 25 MD d’incorporation de réserves (5 millions d’actions gratuites) et 75 MD de souscription en numéraire à 8 DT l’action.

Bourse de Tunis : le Tunindex cède 0,16 % mais reste à +38,84 % depuis janvier

Tunindex à 18 673,89 points (-0,16 %), Tunindex20 à 8 170,41 (-0,35 %) : la BVMT consolide sur la semaine du 5 au 9 octobre 2026. La BIAT concentre près de la moitié des volumes, Assad, BH Bank et Sanimed mènent les hausses.

Dette publique : l’État a déjà consacré 10,47 milliards de dinars à son service au premier semestre 2026

Le service de la dette publique a atteint 10,47 Md de dinars à fin juin 2026, dont 3,73 Md d'intérêts, déjà 51,8 % des prévisions annuelles. Les dépenses de développement ne totalisent que 1,67 Md de dinars (21,2 %).

A lire également
A lire également

Journée mondiale des enseignants : à l’ère de l’IA, l’enseignant reste irremplaçable

Face à l’IA et à la fatigue des écrans, les enseignants gardent un rôle central : former l’esprit critique et donner du sens à l’information. Une étude Epson plaide pour une technologie collective, au service de la pédagogie.

HONOR Play20C en Tunisie : premier smartphone à écran tactile arrière, à 459 DT

Le HONOR Play20C débarque en Tunisie avec un second écran tactile au dos, un écran de 6,78 pouces et une batterie de 6 000 mAh. Disponible dès le 5 octobre 2026 à 459 dinars, il accompagne l'élargissement de l'écosystème HONOR, trottinette électrique comprise.

Paiements européens : l’ENP défie Visa et Mastercard

Face à une dépendance aux cartes américaines jugée risquée, l'Europe riposte : Bancomat, Bizum, Wero, MB WAY et Vipps MobilePay fusionnent leurs infrastructures pour bâtir une alternative de virements instantanés. Premiers paiements transfrontaliers dès 2027.

Journée mondiale du cœur : la Galaxy Watch de Samsung, une sentinelle au poignet

Le cœur bat environ 100 000 fois par jour, mais on ne s’en soucie qu’en cas de problème. Score de santé cardiaque, ECG, tension, suivi du sommeil : la Galaxy Watch veut faire de la prévention une habitude simple.

Cybersécurité en Tunisie : deux circulaires en trois semaines, les entreprises privées sont prévenues

Deux circulaires, deux secteurs, une même direction : le régulateur tunisien resserre méthodiquement les obligations de cybersécurité. Les entreprises non concernées à ce stade n'ont guère de raisons de se croire à l'abri.

Epson : la technologie doit conjuguer inclusion, durabilité et collaboration dans l’éducation

Fracture numérique, choix technologiques responsables et partenariats public-privé : les trois leviers identifiés par une étude Epson pour construire des salles de classe plus inclusives et durables.

Le Galaxy Z Fold8 sur scène au All-In Summit de Los Angeles

Le CEO de NVIDIA a répondu sur scène à un appel de la Maison Blanche avec son Galaxy Z Fold8, sans que les informations affichées ne soient visibles à l'écran. Retour sur l'évolution du pliable Samsung, devenu un outil de productivité pensé pour la fiabilité et la confidentialité.

Galaxy Z Fold8 : Samsung double la mise face à l’iPhone Duo, entre ventes et coup de pub Jensen Huang

Entre un rebond de ventes en Corée du Sud et une apparition remarquée dans les mains de Jensen Huang à Los Angeles, le Galaxy Z Fold8 bénéficie d'un double coup de projecteur à quelques semaines de l'arrivée de l'iPhone Duo sur le marché des pliables.