
Le paysage de la cybersécurité mondiale est de nouveau secoué par les activités du groupe de cyberespionnage FamousSparrow, réputé pour ses liens avec la Chine. Une enquête récente menée par les experts d’ESET Research révèle une vague d’attaques ciblées menées entre 2022 et 2024 contre des organisations stratégiques aux États-Unis, au Mexique et au Honduras. Ces opérations mettent en lumière une montée en gamme significative des capacités techniques du groupe, marquée par l’utilisation de versions évoluées de sa porte dérobée signature, SparrowDoor, et, pour la première fois, du malware avancé ShadowPad.
Des Cibles Stratégiques dans le Viseur
L’analyse approfondie d’ESET a permis d’identifier des intrusions réussies au sein d’acteurs majeurs : une entreprise du secteur financier américain, un institut de recherche mexicain et une entité gouvernementale au Honduras. La chronologie des attaques s’étend sur plusieurs années, avec un pic d’activité culminant en juin 2024 lors de la compromission du réseau financier américain. Le choix de ces cibles confirme l’orientation stratégique de FamousSparrow, qui concentre désormais ses efforts sur des infrastructures critiques au cœur des sphères économiques et gouvernementales.
SparrowDoor et ShadowPad : L’Arsenal Technique se Modernise
Au cœur de ces nouvelles campagnes se trouve une évolution notable de l’outil principal de FamousSparrow, la porte dérobée SparrowDoor. Les versions récemment déployées intègrent des améliorations techniques substantielles, notamment la parallélisation des commandes, permettant des opérations plus rapides et potentiellement plus discrètes. « Bien que ces nouvelles versions présentent des améliorations importantes, elles peuvent toujours être directement reliées aux versions antérieures publiquement documentées », souligne Alexandre Côté Cyr, chercheur en cybersécurité chez ESET. L’utilisation inédite de ShadowPad, un malware puissant et polyvalent prisé par plusieurs groupes APT liés à la Chine, témoigne également de l’élargissement de l’arsenal de FamousSparrow et de sa capacité à intégrer des outils redoutables.
Une Méthodologie d’Attaque Éprouvée mais Adaptée
La chaîne de compromission employée par FamousSparrow révèle une approche méthodique. Les attaquants ont initialement exploité des vulnérabilités connues présentes dans des systèmes souvent obsolètes, tels que des serveurs Microsoft IIS, Windows Server et Microsoft Exchange. Une fois un premier accès établi, typiquement via un webshell, ils déploient une combinaison d’outils : des logiciels malveillants développés sur mesure, des outils partagés avec d’autres groupes APT alignés sur la Chine, et des utilitaires publiquement disponibles. Les charges utiles finales, comme SparrowDoor et ShadowPad, sont ensuite renforcées par des modules spécifiques permettant la gestion de fichiers, l’exécution de commandes à distance, l’enregistrement des frappes clavier, la capture d’écrans et, crucialement, l’exfiltration des données sensibles.
Débat sur l’Attribution et l’Identité du Groupe
La question de l’identité précise de FamousSparrow reste sujette à débat au sein de la communauté de la cybersécurité. Alors que le Wall Street Journal rapportait en septembre 2024 des attaques contre des FAI américains attribuées à Salt Typhoon (que Microsoft associe à FamousSparrow et GhostEmperor), ESET maintient une distinction. « Nous considérons FamousSparrow et GhostEmperor comme deux entités distinctes. Peu de similitudes existent entre eux, et nos données tendent à confirmer une séparation claire entre ces groupes », précise Alexandre Côté Cyr d’ESET, ajoutant une nuance importante à l’analyse des liens entre acteurs APT chinois.
Une Menace Persistante et Évolutive depuis 2019
Actif depuis au moins 2019, FamousSparrow s’est fait connaître initialement en 2021 lors de l’exploitation massive de la vulnérabilité ProxyLogon affectant les serveurs Microsoft Exchange. Si ses premières cibles se concentraient sur le secteur hôtelier, le groupe a depuis considérablement élargi son périmètre d’attaque pour inclure des gouvernements, des organisations internationales, des bureaux d’ingénierie et des cabinets d’avocats. FamousSparrow demeure, selon les connaissances actuelles, le seul groupe utilisant activement la porte dérobée SparrowDoor, un marqueur distinctif qui facilite son suivi tout en soulignant sa capacité à développer et maintenir ses propres outils.
Implications Économiques et Stratégiques Majeures
Ces cyberattaques sophistiquées menées par FamousSparrow ont des répercussions économiques et stratégiques considérables. Elles soulignent la vulnérabilité persistante des infrastructures critiques, en particulier dans les secteurs financier et gouvernemental, face à des groupes APT dotés de ressources importantes et agissant potentiellement sur fond de rivalités géopolitiques. L’exploitation continue de systèmes informatiques vieillissants ou non mis à jour représente un risque majeur pour les entreprises et les institutions. Ces incidents rappellent avec force l’urgence d’investir dans la modernisation des systèmes d’information et le renforcement continu des stratégies et outils de cybersécurité pour contrer des menaces toujours plus évoluées et ciblées.
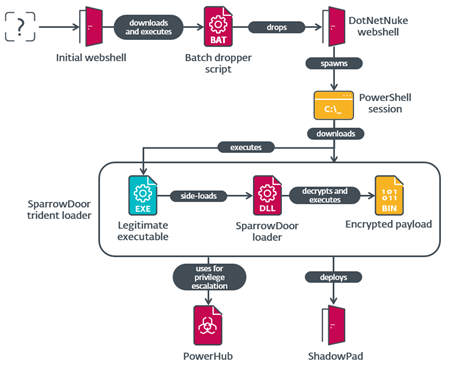
Pour une analyse technique plus détaillée des outils et des indicateurs de compromission liés à FamousSparrow, ESET renvoie les professionnels de la sécurité vers leur publication sur le blog WeLiveSecurity.com.


 frappe finance et gouvernement aux US/Mexique/Honduras avec SparrowDoor/ShadowPad sophistiqués, révèle ESET)