
Cyberattaque mondiale : ESET découvre 65 serveurs infectés par GhostRedirector

Date:

ESET Research a identifié GhostRedirector, un groupe APT probablement aligné sur la Chine. Entre décembre 2024 et avril 2025, il a compromis au moins 65 serveurs Windows dans plusieurs pays, exploitant des outils inédits pour manipuler l’algorithme Google et promouvoir illégalement des sites de jeux d’argent.

Un nouvel acteur APT identifié par ESET Research

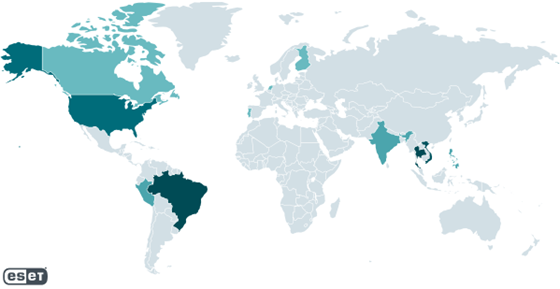
ESET Research a mis en lumière un nouveau groupe de menace avancée persistante (APT), baptisé GhostRedirector. Selon les analyses publiées en juin 2025, ce groupe aurait compromis au moins 65 serveurs Windows répartis dans plusieurs pays, notamment au Brésil, en Thaïlande, au Vietnam et aux États-Unis. D’autres victimes ont été recensées au Canada, en Finlande, en Inde, aux Pays-Bas, aux Philippines et à Singapour.

Des outils inédits pour la compromission

GhostRedirector se distingue par l’utilisation de deux outils malveillants jamais observés auparavant :

  • Rungan, une backdoor écrite en C++ capable d’exécuter des commandes à distance sur les serveurs infectés.
  • Gamshen, un module IIS malveillant conçu pour pratiquer du référencement frauduleux (SEO fraud), en manipulant les résultats Google afin de favoriser artificiellement des sites de gambling (jeux d’argent en ligne).

Une fraude SEO « as-a-service »

Les experts d’ESET estiment que GhostRedirector fonctionne comme un service de fraude SEO. Gamshen modifie les réponses uniquement lorsque la requête provient de Googlebot, évitant ainsi d’altérer l’expérience des visiteurs légitimes. Toutefois, cette technique nuit fortement à la réputation des sites compromis, désormais associés à des pratiques douteuses et à des contenus frauduleux.

« La participation à ce système de fraude SEO peut sérieusement nuire à la réputation du site hôte compromis », explique Fernando Tavella, chercheur ESET à l’origine de la découverte.

Exploits et persistance

Pour maintenir l’accès aux systèmes infectés, GhostRedirector exploite des vulnérabilités connues comme EfsPotato et BadPotato. Celles-ci permettent de créer des comptes administrateurs et de déployer des charges malveillantes supplémentaires avec privilèges élevés.
L’infrastructure compromise bénéficie ainsi d’une persistance renforcée, avec plusieurs outils d’accès à distance et des comptes utilisateurs frauduleux pour éviter toute perte de contrôle en cas de détection ou de suppression d’implants.

Des cibles diversifiées, sans secteur privilégié

Les victimes appartiennent à des secteurs très variés : assurance, santé, éducation, retail, transport et technologie. L’analyse des serveurs compromis montre que la majorité des infrastructures situées aux États-Unis sont en réalité louées par des entreprises en Amérique latine et en Asie du Sud-Est, ce qui révèle un ciblage géographique prioritaire.

Un mode opératoire structuré

Selon ESET, le vecteur d’intrusion initial est probablement une vulnérabilité d’injection SQL. Après compromission, les attaquants déploient une chaîne d’outils sophistiquée :

  1. Exploits pour l’élévation de privilèges.
  2. Malware permettant l’installation de webshells.
  3. Déploiement de la backdoor Rungan.
  4. Installation du trojan IIS Gamshen.

Ces outils offrent des capacités avancées de post-exploitation : exécution de fichiers, communication réseau, manipulation du registre Windows et énumération de répertoires.

Une campagne active sur plusieurs mois

Les activités de GhostRedirector ont été observées entre décembre 2024 et avril 2025. L’analyse d’internet menée par ESET en juin 2025 a permis d’identifier de nouvelles victimes, qui ont depuis été notifiées. Un livre blanc technique détaille les mesures de remédiation et les bonnes pratiques de cybersécurité pour se protéger contre ce type d’attaque.

Pour plus de détails techniques, ESET invite les lecteurs à consulter son article sur WeLiveSecurity : « GhostRedirector empoisonne les serveurs Windows : Des portes dérobées avec un côté de pommes de terre ».
Partager l'article:

Articles Recents

S'abonner

VIDÉOS SPONSORISÉES
VIDÉOS SPONSORISÉES

00:00:30

OPPO Reno12 : L’Alliance Parfaite entre Design, Intelligence Artificielle et Performance

Les séries Reno12 d'OPPO marquent une avancée significative dans le domaine de la photographie mobile grâce à l'intégration poussée de l'intelligence artificielle.
00:02:15

Abdelaziz Makhloufi, PDG de Cho Group, met en lumière l’excellence de l’huile d’olive tunisienne sur BFM Business

Fort de son expertise reconnue dans le secteur oléicole, Abdelaziz Makhloufi, Président-directeur général du groupe Cho, a saisi l'opportunité de l'émission BFM Business pour promouvoir l'huile d'olive tunisienne à l'échelle internationale.
00:00:32

Lancement du nouveau Huawei Nova Y61

Huawei Consumer Business Group annonce le lancement du HUAWEI nova Y61, le plus récent smartphone de la série HUAWEI nova Y.

CONTENUS SPONSORISÉS

Bourse de Tunis : le Tunindex termine octobre à 18 622 points

À la Bourse de Tunis, octobre se termine sur un rebond de dernière minute. Le Tunindex gagne 1,29 % et les banques tirent le marché, tandis que les échanges quotidiens reculent d’un tiers et que la capitalisation frôle 46 milliards de dinars.

JAECOO J5 EV en Tunisie : Ulysse Car Trade lance le SUV 100 % électrique à 74 900 TND

Ulysse Car Trade dévoile le JAECOO J5 100 % électrique en Tunisie : 211 ch, 402 km d’autonomie WLTP, recharge de 30 à 80 % en 28 minutes, toit panoramique, coffre de 480 litres et garantie globale de 7 ans, pour 74 900 TND.

Accor : Verdi Hotels intègre Handwritten Collection, dont la Tunisie

Verdi Hotels, plateforme hôtelière haut de gamme lancée en 2024 par IHI plc, s’appuiera sur la distribution, le marketing et la fidélité d’Accor. En Tunisie, le Verdi Tunis Beach Resort, sur les Côtes de Carthage, est concerné.

ESET sécurise les usages de l’IA des particuliers et des petites entreprises

Conversations avec l’IA, agents autonomes, navigateur, iPhone et iPad : ESET étend sa protection aux nouveaux usages. Selon le Rapport ESET sur les menaces du S1 2026, 3,11 % des compétences d’IA analysées sont manifestement malveillantes.

A lire également
A lire également

ESET sécurise les usages de l’IA des particuliers et des petites entreprises

Conversations avec l’IA, agents autonomes, navigateur, iPhone et iPad : ESET étend sa protection aux nouveaux usages. Selon le Rapport ESET sur les menaces du S1 2026, 3,11 % des compétences d’IA analysées sont manifestement malveillantes.

Anthropic en Bourse : la Chine au cœur des risques

Valorisation évoquée de 1 500 à 2 000 Md$, 100 Md$ à lever, 93 pages de facteurs de risque : derrière le futur symbole « ANT », Anthropic dresse l’inventaire de ses vulnérabilités face à Pékin, des faux comptes aux puces taïwanaises.

Smart Switch : passer d’un iPhone ou d’un Android à un Galaxy Z8 n’a jamais été aussi simple

Samsung et Google étendent les capacités de Smart Switch : jusqu'à 17 types de données, dont eSIM, mots de passe et codes d'accès, peuvent désormais passer d'un iPhone ou d'un Android vers un Galaxy Z Fold8 Ultra, Fold8 ou Flip8.

IA et cybersécurité : les 5 transformations qui redéfinissent la menace

Phishing généré par IA, agents autonomes, shadow AI : ESET résume en cinq points les transformations que l’IA impose à la cybersécurité et rappelle que les stratégies de sécurité doivent évoluer au même rythme que la technologie.

Galaxy Watch9 et Galaxy Watch Ultra2 : Samsung fait de la montre connectée un coach de santé proactif

Entre capteur BioActive, Score d’énergie, suivi des signes vitaux et intégration de Gemini, les nouvelles Galaxy Watch de Samsung veulent aider chacun à comprendre son corps aujourd’hui et à préparer demain. Tour d’horizon des fonctionnalités.

Samsung Health : le Sleep Coaching démarre en 3 jours

Moins de données pour commencer, un graphique Sleep Balance plus lisible et des programmes de course plus variés : Samsung Health met à jour ses coachings sommeil et running, avec une intégration renforcée de Strava.

Samsung Spatial Signage : la 3D sans lunettes au Tokyo Game Show

Écran de 85 pouces intégré à une installation en forme d’ascenseur, profondeur 3D sans lunettes, profil de 52 mm : Samsung Spatial Signage a plongé les visiteurs du stand NC dans l’univers d’Astrae Oratio, jusque dans les files d’attente.

Mastercard impose les paiements par carte hors ligne en Europe dès 2027

Les nouvelles cartes Mastercard émises en Europe dès février 2027, puis les nouveaux terminaux dès mai, devront autoriser des achats jusqu'à 200 € sans connexion. Le dispositif, testé dans les pays nordiques et baltes, a ses limites.