
Les chercheurs d’ESET découvre un nouveau groupe d’espionnage nommé BLACKWOOD, aligné avec les intérêts chinois

Date:

  • L’implant utilisé par BLACKWOOD est nommé NSPX30. Il est déployé via des mécanismes de mise à jour de logiciels légitimes, tels que Tencent QQ, WPS Office et Sogou Pinyin.
  • ESET attribue cette activité à un nouveau groupe APT aligné sur la Chine que nous avons nommé BLACKWOOD.
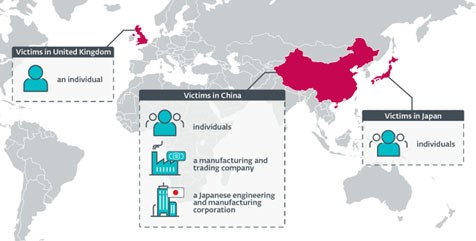
  • ESET a détecté l’implant lors d’attaques ciblées contre des entreprises chinoises et japonaises ainsi que contre des individus situés en Chine, au Japon et au Royaume-Uni.
  • L’objectif des attaques est le cyber espionnage.
  • L’implant permet aux attaquants d’intercepter des paquets afin de cacher leur infrastructure.

Les chercheurs d’ESET ont découvert NSPX30, un implant sophistiqué utilisé par un nouveau groupe APT, nommé Blackwood par ESET. L’implant malveillant est délivré grâce au détournement de mise à jour de logiciels légitimes, la technique est dite de l’homme du milieu.

Ce groupe malveillant a mené des opérations de cyber espionnage contre des individus et des entreprises de Chine, du Japon et au Royaume-Uni.

ESET a cartographié l’évolution de NSPX30 à partir d’une version antérieure, une simple porte dérobée que nous avions nommée Project Wood. L’échantillon le plus ancien trouvé a été compilé en 2005. Celui-ci semble être l’œuvre de développeurs de logiciels malveillants expérimentés, compte tenu des techniques utilisées.

ESET estime que l’acteur malveillant aligné sur la Chine que nous avons nommé Blackwood opère depuis au moins 2018. En 2020, ESET a détecté une recrudescence d’activités malveillantes sur un système ciblé en Chine. La machine était devenue ce que l’on appelle communément un « aimant à menaces », car ESET Research a détecté des tentatives d’usage des boîtes à outils de logiciels malveillants associées à plusieurs groupes APT.

Selon la télémétrie d’ESET, l’implant NSPX30 a récemment été détecté sur un petit nombre de systèmes. Parmi les victimes figurent des individus non identifiés situés en Chine et au Japon, un sinophone non identifié et connecté au réseau d’une université de recherche publique de premier plan au Royaume-Uni, une grande entreprise de fabrication et de négoce en Chine et des bureaux basés en Chine d’une société japonaise dans le secteur de l’ingénierie et de la fabrication.

ESET a également observé que les attaquants tentent de compromettre à nouveau les systèmes en cas de perte de leur accès.

NSPX30 est un implant qui comprend plusieurs composants, tels qu’un dropper, un installateur, des chargeurs, un orchestrateur et une porte dérobée. Ces deux derniers composants ont leurs propres ensembles de plugins qui implémentent des capacités d’espionnage pour plusieurs applications, telles que Skype, Telegram, Tencent QQ et WeChat. L’implant est également capable de pénétrer lui-même dans plusieurs solutions antimalware chinoises.

À l’aide de la télémétrie d’ESET, ESET Research a déterminé que les machines sont compromises lorsqu’un logiciel légitime tente de télécharger des mises à jour à partir de serveurs légitimes à l’aide du protocole HTTP (non chiffré).

Les mises à jour logicielles détournées incluent celles de logiciels chinois populaires, tels que Tencent QQ, Sogou Pinyin et WPS Office. L’objectif de la porte dérobée est de communiquer avec son contrôleur et d’exfiltrer les données collectées ; elle est capable de prendre des captures d’écran, d’enregistrer des frappes et de collecter diverses informations.

La capacité d’interception des attaquants leur permet également d’anonymiser leur infrastructure réelle, car l’orchestrateur et la porte dérobée contactent les réseaux légitimes appartenant à Baidu pour télécharger de nouveaux composants ou exfiltrer les informations collectées. ESET estime que le trafic malveillant mais d’apparence légitime généré par NSPX30 est transféré à l’infrastructure réelle des attaquants par une mécanisme d’interception inconnu qui effectue également des attaques de type homme du milieu (AitM).

« Nous ne savons pas exactement comment les attaquants sont capables de fournir NSPX30 sous forme de mises à jour malveillantes, car nous n’avons pas encore découvert l’outil qui permet aux attaquants de compromettre leurs cibles dans un premier temps », explique Facundo Muñoz, chercheur chez ESET, qui a découvert NSPX30 et Blackwood. « Cependant, sur la base de notre propre expérience avec des acteurs malveillants alignés sur la Chine, ainsi que sur des recherches récentes sur les implants de routeurs attribués à un autre groupe aligné sur la Chine, MustangPanda, nous supposons que les attaquants déploient un implant dans les réseaux des victimes, peut-être sur des appareils réseau vulnérables, tels que des routeurs ou des passerelles », explique Muñoz.


Répartition géographique des victimes de Blackwood
Partager l'article:

Articles Recents

S'abonner

VIDÉOS SPONSORISÉES
VIDÉOS SPONSORISÉES

00:00:30

OPPO Reno12 : L’Alliance Parfaite entre Design, Intelligence Artificielle et Performance

Les séries Reno12 d'OPPO marquent une avancée significative dans le domaine de la photographie mobile grâce à l'intégration poussée de l'intelligence artificielle.
00:02:15

Abdelaziz Makhloufi, PDG de Cho Group, met en lumière l’excellence de l’huile d’olive tunisienne sur BFM Business

Fort de son expertise reconnue dans le secteur oléicole, Abdelaziz Makhloufi, Président-directeur général du groupe Cho, a saisi l'opportunité de l'émission BFM Business pour promouvoir l'huile d'olive tunisienne à l'échelle internationale.
00:00:32

Lancement du nouveau Huawei Nova Y61

Huawei Consumer Business Group annonce le lancement du HUAWEI nova Y61, le plus récent smartphone de la série HUAWEI nova Y.

CONTENUS SPONSORISÉS

Roubini : la France, « premier pays à surveiller » alors que les rendements obligataires s’envolent

Déficits importants, dette en hausse, économie en recul : Nouriel Roubini voit dans la France le premier test des « bond vigilantes ». Sans assainissement budgétaire, prévient-il, l’addition retombera sur les épargnants.

Colis importés : l’UE instaure une taxe de 2 € dès le 1er novembre

L’Union européenne applique dès le 1er novembre 2 € de frais de traitement sur les colis importés, en plus des 3 € de droits de douane en vigueur depuis juillet. Temu, Shein et AliExpress s’adaptent, les petits vendeurs s’alarment.

Bourse de Tunis : le Tunindex termine octobre à 18 622 points

À la Bourse de Tunis, octobre se termine sur un rebond de dernière minute. Le Tunindex gagne 1,29 % et les banques tirent le marché, tandis que les échanges quotidiens reculent d’un tiers et que la capitalisation frôle 46 milliards de dinars.

JAECOO J5 EV en Tunisie : Ulysse Car Trade lance le SUV 100 % électrique à 74 900 TND

Ulysse Car Trade dévoile le JAECOO J5 100 % électrique en Tunisie : 211 ch, 402 km d’autonomie WLTP, recharge de 30 à 80 % en 28 minutes, toit panoramique, coffre de 480 litres et garantie globale de 7 ans, pour 74 900 TND.

A lire également
A lire également

ESET sécurise les usages de l’IA des particuliers et des petites entreprises

Conversations avec l’IA, agents autonomes, navigateur, iPhone et iPad : ESET étend sa protection aux nouveaux usages. Selon le Rapport ESET sur les menaces du S1 2026, 3,11 % des compétences d’IA analysées sont manifestement malveillantes.

Anthropic en Bourse : la Chine au cœur des risques

Valorisation évoquée de 1 500 à 2 000 Md$, 100 Md$ à lever, 93 pages de facteurs de risque : derrière le futur symbole « ANT », Anthropic dresse l’inventaire de ses vulnérabilités face à Pékin, des faux comptes aux puces taïwanaises.

Smart Switch : passer d’un iPhone ou d’un Android à un Galaxy Z8 n’a jamais été aussi simple

Samsung et Google étendent les capacités de Smart Switch : jusqu'à 17 types de données, dont eSIM, mots de passe et codes d'accès, peuvent désormais passer d'un iPhone ou d'un Android vers un Galaxy Z Fold8 Ultra, Fold8 ou Flip8.

IA et cybersécurité : les 5 transformations qui redéfinissent la menace

Phishing généré par IA, agents autonomes, shadow AI : ESET résume en cinq points les transformations que l’IA impose à la cybersécurité et rappelle que les stratégies de sécurité doivent évoluer au même rythme que la technologie.

Galaxy Watch9 et Galaxy Watch Ultra2 : Samsung fait de la montre connectée un coach de santé proactif

Entre capteur BioActive, Score d’énergie, suivi des signes vitaux et intégration de Gemini, les nouvelles Galaxy Watch de Samsung veulent aider chacun à comprendre son corps aujourd’hui et à préparer demain. Tour d’horizon des fonctionnalités.

Samsung Health : le Sleep Coaching démarre en 3 jours

Moins de données pour commencer, un graphique Sleep Balance plus lisible et des programmes de course plus variés : Samsung Health met à jour ses coachings sommeil et running, avec une intégration renforcée de Strava.

Samsung Spatial Signage : la 3D sans lunettes au Tokyo Game Show

Écran de 85 pouces intégré à une installation en forme d’ascenseur, profondeur 3D sans lunettes, profil de 52 mm : Samsung Spatial Signage a plongé les visiteurs du stand NC dans l’univers d’Astrae Oratio, jusque dans les files d’attente.

Mastercard impose les paiements par carte hors ligne en Europe dès 2027

Les nouvelles cartes Mastercard émises en Europe dès février 2027, puis les nouveaux terminaux dès mai, devront autoriser des achats jusqu'à 200 € sans connexion. Le dispositif, testé dans les pays nordiques et baltes, a ses limites.